共通鍵暗号方式の特徴はどれか?仕組みと公開鍵との違いを徹底比較!
ITパスポートや基本情報技術者試験のセキュリティ分野で、受験生が必ずと言っていいほど直面するのが「共通鍵暗号方式の特徴はどれか」という設問です。実務でWeb開発やインフラ構築に携わるエンジニアにとっても、データの保護や通信の暗号化を設計するうえで暗号技術の基本原理を押さえることは避けて通れません。
暗号化と復号に同じ鍵を使うというシンプルな構造を持ちながら、なぜ現代のセキュリティ基盤でも主役であり続けているのか。本記事では、共通鍵暗号方式の根本的な仕組みやメリット・デメリット、公開鍵暗号方式との決定的な相違点、そして試験で頻出する要点までを体系的に解き明かします。
📌 【この記事の重要ポイントまとめ】
- 要点1:暗号化と復号に同一の秘密鍵を使用し、公開鍵暗号方式に比べて処理速度が圧倒的に高速である点が最大の特徴。
- 要点2:通信相手ごとに異なる鍵が必要なため鍵の管理数が膨大になるほか、安全に鍵を渡す「鍵配送問題」という根本課題を抱える。
- 要点3:現在はAES暗号が主流であり、実務では公開鍵暗号と組み合わせたハイブリッド暗号方式(SSL/TLSなど)として活用されている。
【結論】共通鍵暗号方式の最大の特徴とは?基本の仕組みを整理
試験対策や実務において「共通鍵暗号方式の特徴はどれか」を問われた際、最も根幹となる回答は「データの暗号化と復号(元のデータに戻す処理)にまったく同じ暗号鍵を使用する方式」という点です。別名として「対称暗号方式(Symmetric Key Encryption)」や「秘密鍵暗号方式」とも呼ばれます。
仕組みを日常の道具に例えると、一般的な「南京錠と鍵」や「家庭用金庫」と同じ構造です。送信者がメッセージを金庫に入れて特定の鍵で施錠(暗号化)し、受信者はその金庫を受け取って、送信者が使ったものと全く同じ複製鍵を使って解錠(復号)します。
IT試験の選択肢では、以下のような表現が正解の選択肢として頻出します。
- 暗号化鍵と復号鍵が同一である
- 公開鍵暗号方式と比較して暗号化・復号の処理時間が短い(計算負荷が小さい)
- 通信相手が増えると、管理すべき暗号鍵の数が急激に増加する
- 通信を行う前に、あらかじめ秘密鍵を安全な方法で共有しておく必要がある
一方で、「暗号化鍵を一般に公開する」「不特定多数からのデータ受信に適している」「デジタル署名による本人確認を行う」といった記述は公開鍵暗号方式の特徴であり、共通鍵暗号方式の誤答選択肢として配置される典型パターンです。
共通鍵暗号方式の3大メリット|処理速度の圧倒的な速さと実用性
共通鍵暗号方式が現在も広く利用されている背景には、他の暗号方式では代替できない明確な実用上の利点が存在します。なかでも際立っているのが以下の3点です。
第1のメリットは、暗号化・復号の処理速度が極めて高速である点です。公開鍵暗号方式が巨大な素数の積などを利用した複雑な数学的計算を伴うのに対し、共通鍵暗号方式はデータのビット列を一定の規則で並び替えたり置換したりするアルゴリズムを採用しています。そのため、CPUへの計算負荷が極めて低く、公開鍵暗号方式と比較して数百倍から数千倍のスピードで処理を完了できます。
第2のメリットは、大容量データの暗号化に最適であることです。テラバイト単位のストレージ暗号化、4K/8K映像のストリーミング配信、リアルタイムな通信セッションの暗号化など、データサイズが大きい環境では共通鍵暗号方式の採用が必須となります。
第3のメリットは、アルゴリズムの実装が容易でハードウェアアクセラレーションに適している点です。最新のCPUやスマートフォン向けチップセットには、共通鍵暗号の標準規格であるAESの処理を専用ハードウェアで高速化する拡張命令(AES-NIなど)が組み込まれており、バッテリー消費を抑えつつ安全な通信を担保できます。
見落とせないデメリットと課題|「鍵配送問題」と暗号鍵の管理方法
高速で効率的な共通鍵暗号方式ですが、運用面においては2つの大きな弱点を抱えています。これらはセキュリティ設計における古典的かつ重大な論点です。
最大の障壁となるのが「鍵配送問題(Key Distribution Problem)」です。送信者が暗号化に使った鍵を受信者に届けなければ復号できませんが、その鍵を平文のままインターネットなどの公衆回線で送信してしまえば、途中で盗聴された瞬間に暗号化の意味が完全に失われます。「安全に暗号化通信を始めるために、あらかじめ安全に鍵を届ける手段が必要である」という自己矛盾こそが、共通鍵暗号方式が抱える根本的なジレンマです。
もうひとつの深刻な課題が、暗号鍵の管理方法と必要鍵数の爆発的な増加です。共通鍵暗号方式では、第三者にメッセージを解読されないよう、通信を行うペアごとに異なる鍵を用意しなければなりません。通信参加者が $n$ 人いる場合、ネットワーク全体で必要となる鍵の総数は以下の計算式で求められます。
$$\text{必要な鍵の数} = \frac{n(n - 1)}{2}$$
例えば、社内の通信相手が10人であれば鍵の数は45個で済みますが、参加者が100人になると4,950個、1,000人になると49万9,500個へと跳ね上がります。不特定多数のユーザーがアクセスするWebサイトなどでは、サーバー側で数百万〜数億個の秘密鍵を安全に保管・運用することは事実上不可能です。
代表的な暗号化アルゴリズム|DES暗号からAES暗号への進化と現在
共通鍵暗号方式の歴史は、計算機能力の向上に伴う解読技術との戦いでした。主要な暗号化アルゴリズムの変遷を把握することは、システムの安全性評価を行ううえで欠かせません。
かつて1970年代から長きにわたり米国標準として利用されていたのがDES(Data Encryption Standard)暗号です。DESは鍵長が56ビットと短く、コンピュータの処理能力向上に伴って総当たり攻撃(ブルートフォースアタック)により短時間で解読されるリスクが高まりました。その延命措置としてDESを3回繰り返す「トリプルDES(3DES)」なども使われましたが、処理効率の低さから徐々に退潮しました。
現在、世界のデファクトスタンダードとして君臨しているのがAES(Advanced Encryption Standard)暗号です。米国立標準技術研究所(NIST)の公募によってベルギーの暗号学者チームが開発した「Rijndael(ラインダール)」が選定され、2001年に正式規格化されました。
AESは128ビット、192ビット、256ビットの鍵長をサポートしており、現行のスーパーコンピュータを用いても現実的な時間内での総当たり解読は不可能です。金融機関の決済システムから政府機関の機密通信、Wi-FiのWPA3規格に至るまで、2026年現在のデジタル社会の根幹を支えるアルゴリズムとして絶対的な信頼を得ています。
公開鍵暗号方式との決定的な違い|用途・安全性・デジタル署名の関係
セキュリティの学習や設計において最も混同しやすい「共通鍵暗号方式」と「公開鍵暗号方式」の差異を整理します。両者の特性は対極に位置しており、それぞれの長所と短所が明確に分かれています。
| 比較項目 | 共通鍵暗号方式 | 公開鍵暗号方式 |
|---|---|---|
| 使用する鍵 | 暗号化と復号で同一の鍵 | 暗号化用の公開鍵と復号用の秘密鍵(ペア) |
| 処理速度 | 非常に高速(計算量が少ない) | 低速(複雑な数学演算のため負荷大) |
| 必要な鍵数(n人) | $n(n-1)/2$ 個(急増する) | $2n$ 個(各自が公開鍵・秘密鍵を1組保持) |
| 鍵の配送 | 秘密裏に渡す必要あり(鍵配送問題) | 公開鍵は誰にでも配布可能(配送が容易) |
| 主な用途 | 大容量データ通信、ストレージ暗号化 | セッション鍵の配送、デジタル署名 |
| 代表的アルゴリズム | AES、DES、ChaCha20 | RSA、ECC(楕円曲線暗号) |
特に重要なのがデジタル署名との関係です。デジタル署名は「送信者本人であることの証明」と「データが改ざんされていないことの検証」を行う仕組みですが、これには公開鍵暗号の技術が不可欠です。送信者だけが持つ「秘密鍵」で署名を作成し、誰でも取得できる「公開鍵」で検証を行うため、共通鍵暗号方式単体ではデジタル署名の仕組みを実現できません。
両者の強みを融合した「ハイブリッド暗号方式」の実装例
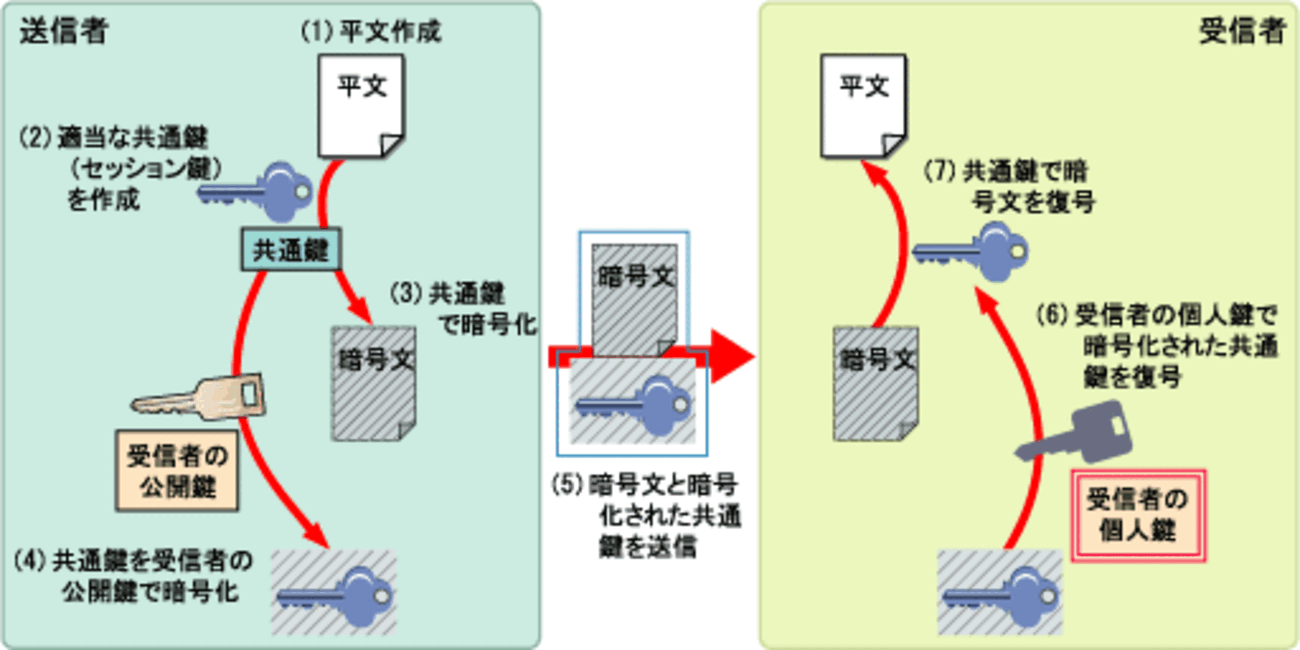
「共通鍵暗号方式の処理の速さ」と「公開鍵暗号方式の鍵管理・配送の容易さ」という互いの利点を掛け合わせ、実務上の課題を解消した技術がハイブリッド暗号方式です。今日のインターネット通信を支えるHTTPS通信(SSL/TLS)は、まさにこのハイブリッド構造で成り立っています。
ハイブリッド暗号方式の通信手順は極めて洗練されています。
- セッション鍵の生成:送信者は、通信ごとに使い捨てる一時的な共通鍵(セッション鍵)を生成する。
- 共通鍵の暗号化と配送:受信者の「公開鍵」を使ってセッション鍵を暗号化し、相手に送信する(鍵配送問題の解決)。
- 共通鍵の復号:受信者は自分だけが持つ「秘密鍵」でセッション鍵を復号し、安全に取り出す。
- 実データの高速通信:共有されたセッション鍵(共通鍵)を使い、大容量のメッセージ本文を高速に暗号化・復号してやり取りする。
この仕組みにより、盗聴のリスクを完全に排除しながら鍵を共有し、その後の通信データはAESなどの共通鍵暗号によって遅延なく高速にやり取りすることが可能になります。
【共通鍵暗号方式の特徴はどれか】に関するよくある質問(FAQ)
Q1:ITパスポートや基本情報技術者試験で「共通鍵暗号方式の特徴」を問われたら、何を基準に選べばいいですか?
A1:「暗号化と復号に同一の鍵を用いる」「公開鍵暗号方式に比べて処理速度が速い」「相手ごとに鍵が必要で鍵管理の負担が大きい」「あらかじめ安全に鍵を共有する鍵配送問題がある」のいずれかが正解肢の基準です。「復号鍵を一般に公開する」「デジタル署名に用いる」といった記述は公開鍵暗号の特徴ですので除外してください。
Q2:通信相手が20人いる組織で共通鍵暗号を使う場合、管理が必要な鍵は何個になりますか?
A2:計算式 $n(n-1)/2$ に $n=20$ を代入すると、$20 \times 19 \div 2 = 190$ 個となります。もし公開鍵暗号方式であれば、各自が公開鍵と秘密鍵のペア(2個)を持てばよいため、$20 \times 2 = 40$ 個で済みます。人数の増加に伴う鍵数の差は試験でも頻出の計算ポイントです。
Q3:DES暗号とAES暗号の違いは何ですか?
A3:DESは56ビットの鍵長を持つ過去の暗号規格で、計算機の高速化によって現在は安全性が不十分とされ実用には適しません。AESは128〜256ビットの鍵長を持ち、高い安全性と処理速度を兼ね備えた現在の国際標準規格です。
まとめ:試験対策と実務に直結する共通鍵暗号方式の理解
共通鍵暗号方式の核心は、「暗号化と復号に同一の鍵を使うシンプルな構造」と、それによる「圧倒的な処理速度の高さ」にあります。一方で、通信相手が増加した際の鍵管理コストや、安全に鍵を受け渡す鍵配送問題といった構造的な課題も併せ持っています。
試験対策としては、公開鍵暗号方式との特徴の対比や必要鍵数の計算式($n(n-1)/2$)を確実に押さえておくことが得点源につながります。また実務においては、単一の方式に頼るのではなく、公開鍵暗号と共通鍵暗号を融合させたハイブリッド暗号方式が現代のセキュア通信のスタンダードであることを理解しておくことが不可欠です。 (出典: 共通 鍵 暗号 方式 の 特徴 は どれ か(Yahoo!ニュース))


SEOライティングとマーケティング戦略の専門家。分かりやすい解説記事で定評があります。
